1. Організаційний момент та мотивація
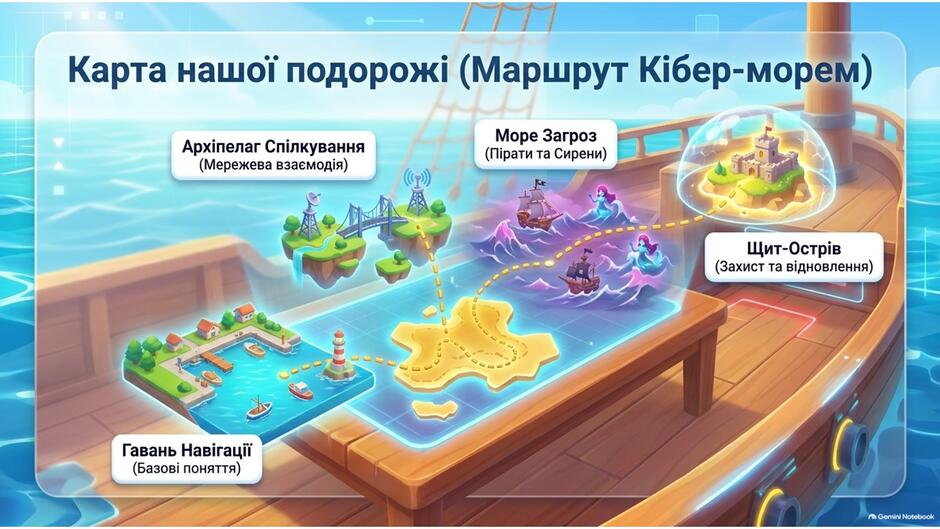
Легенда квесту: Учасники потрапляють на борт корабля під керівництвом Ніки та Капітана. Бортовий комп'ютер заблоковано через кіберзагрози. Завдання команди — прокласти маршрут через «Кібер-море» до «Острова Безпеки», розгадуючи шифри та завдання.
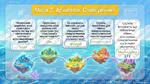
Маршрут подорожі:
Гавань Навігації
Архіпелаг Спілкування
Атака Техно-Піратів та Підступні Сирени (Море Загроз)
Активація Захисту (Щит-Острів)
Рятувальні Шлюпки та Біометричний Шлюз
2. Основна частина: Проходження місій
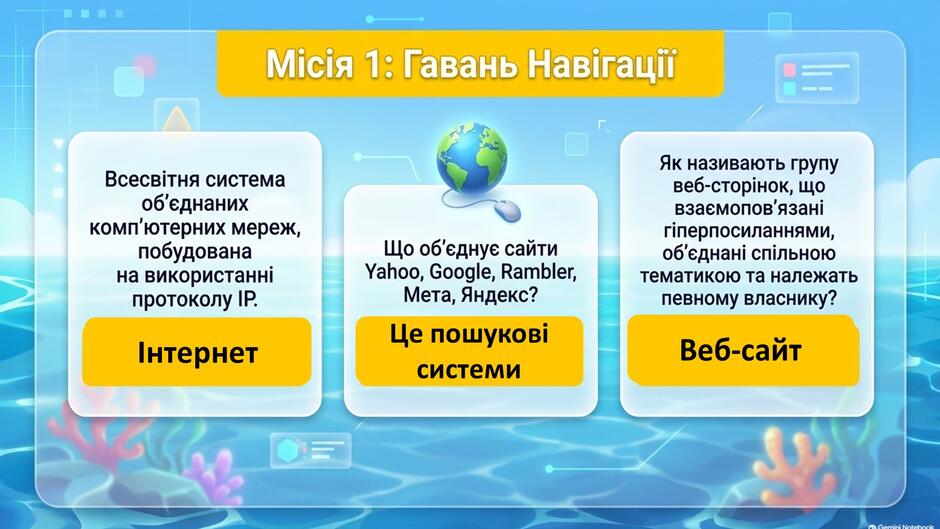
Місія 1: Гавань Навігації (Базові поняття)
Фронтальне опитування на розуміння фундаментальних понять мережі:
Всесвітня система об'єднаних мереж на протоколі IP: Інтернет.
Сервіси Yahoo, Google, Meta тощо: Пошукові системи.
Група пов'язаних гіперпосиланнями вебсторінок спільної тематики: Вебсайт.
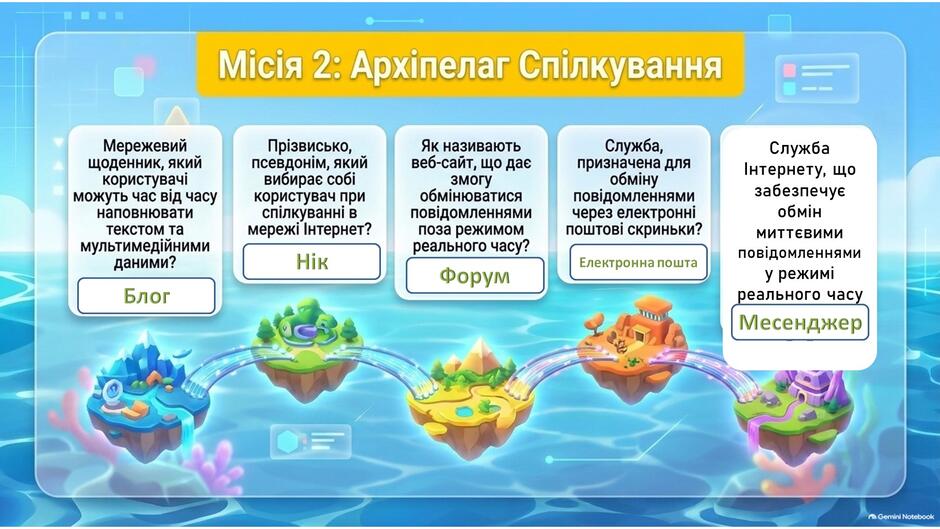
Місія 2: Архіпелаг Спілкування (Мережева взаємодія)
Аналіз засобів та форматів комунікації в мережі:
Мережевий щоденник з текстом і медіа: Блог.
Псевдонім користувача в мережі: Нік (Nickname).
Сайт для обміну повідомленнями поза режимом реального часу: Форум.
Служба для обміну електронними листами: Електронна пошта.
Служба для миттєвого обміну повідомленнями у режимі реального часу: Месенджер.
Практична вправа: Сканування QR-коду для виконання індивідуального завдання на закріплення.
Блок «Увага на радар!»: Класифікація загроз
Пояснення різниці між двома типами загроз:
Технічні загрози: Атакують комп'ютер/систему за допомогою програмного коду (віруси, злами, збої).
Соціальні загрози: Атакують людину через маніпуляції, обман та психологічний тиск (виманювання даних, кібербулінг).
Місія 3: Атака Техно-Піратів (Технічні загрози)
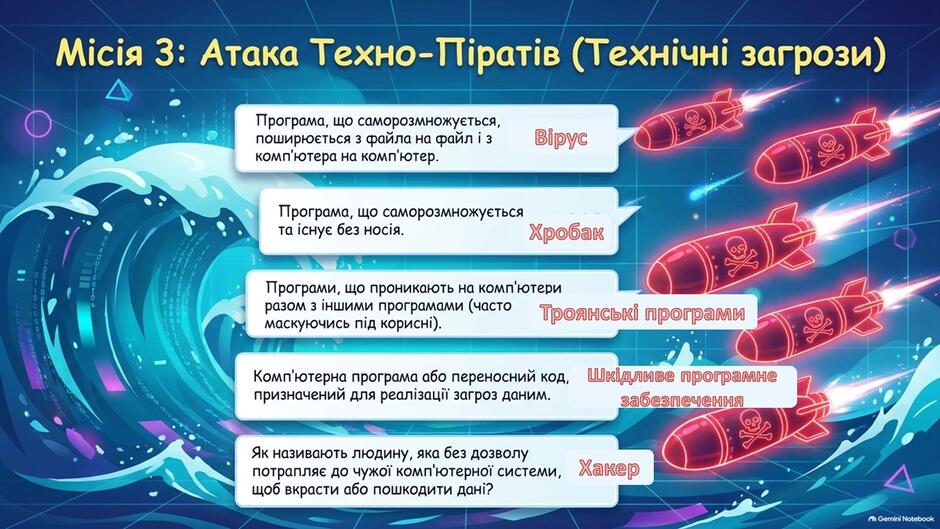
Програма, що саморозмножується й поширюється з файла на файл: Вірус.
Програма, що саморозмножується та існує без носія: Хробак.
Програми, що проникають під виглядом корисних: Троянські програми.
Комп'ютерна програма для реалізації загроз даним: Шкідливе програмне забезпечення (Malware).
Особа, яка без дозволу отримує доступ до системи: Хакер.
Місія 4: Підступні Сирени (Соціальні загрози)
Виманювання персональних даних та карткових реквізитів: Фішинг.
Програми для примусового показу реклами в браузері: Adware.
Залякування, цькування та переслідування через мережу: Кібербулінг.
Видавання чужих матеріалів за власні: Плагіат.
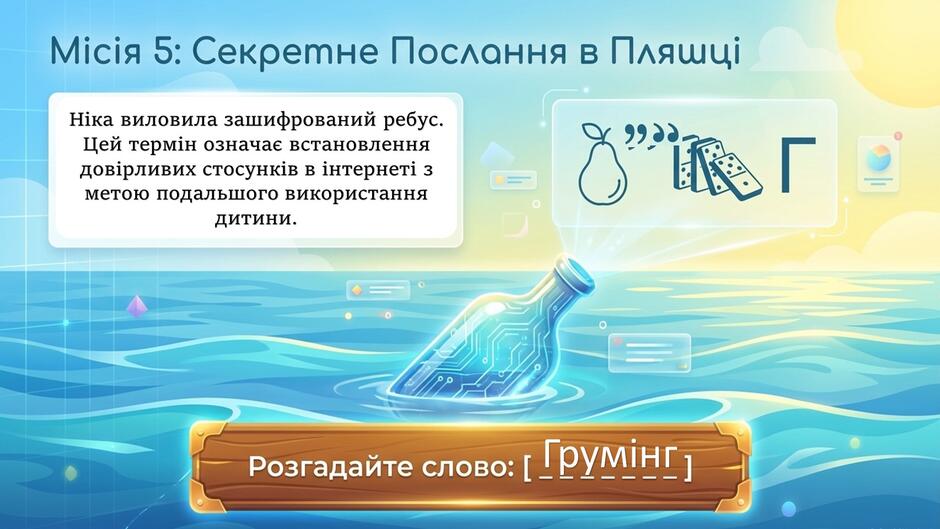
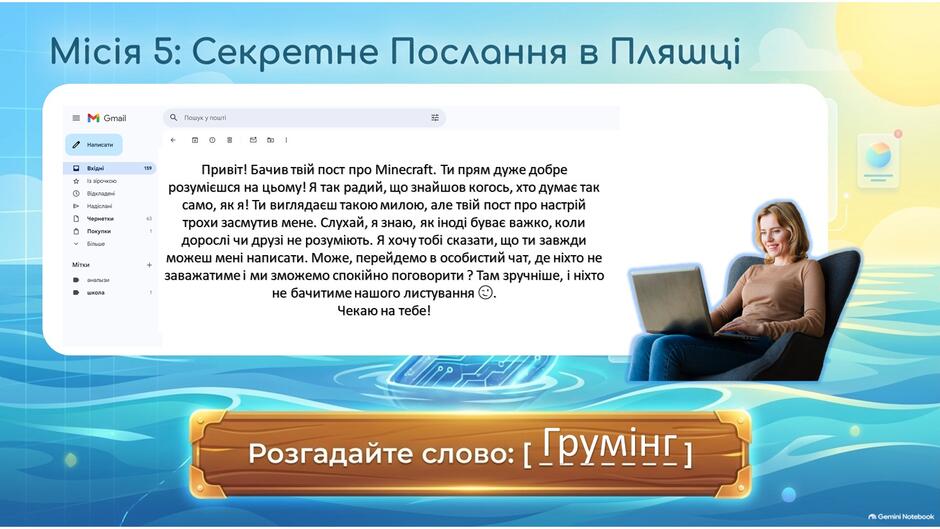
Місія 5: Секретне Послання в Пляшці (Практичний аналіз)
Аналіз ребусів та ситуативних кейсів: Розпізнавання таких загроз, як Грумінг, Фішинг (SMS/Email) та Кібербулінг за конкретними текстами повідомлень.
3. Руханка / Динамічна пауза
Проведення короткої інтерактивної експрес-вікторини з фізичними вправами або відповідями «ТАК / НІ»:
Чи є «Кошик» місцем для тимчасового зберігання видалених файлів? (ТАК)
Чи є флешка або зовнішній диск приладом для створення резервних копій? (ТАК)
Чи правда, що резервна копія захищає від остаточної втрати даних у разі поломки ПК? (ТАК)
Чи можна відновити дані після повного форматування диска без спеціальних програм? (НІ)
4. Заключна частина: Захист та відновлення
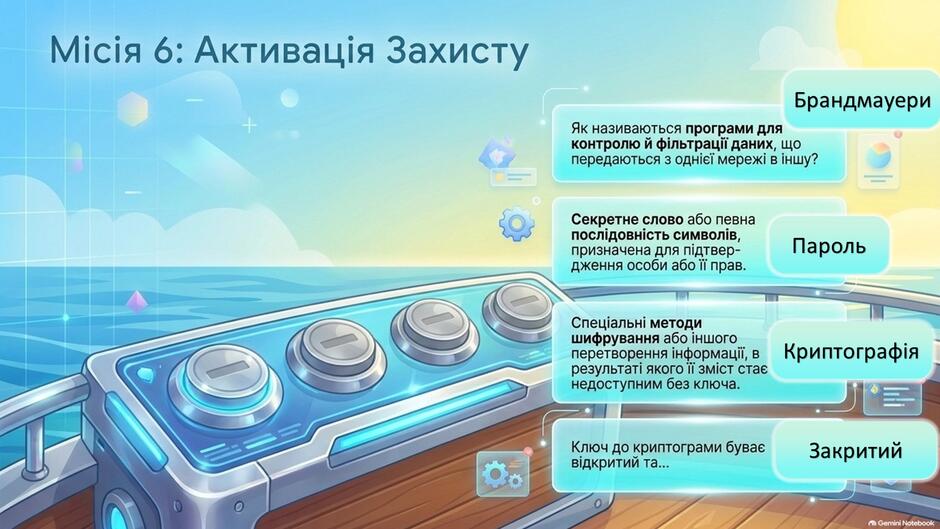
Місія 6: Активація Захисту (Криптографія та системний захист)
Брандмауери (Firewalls): Програми для контролю й фільтрації даних між мережами.
Пароль: Секретна послідовність символів для підтвердження особи.
Криптографія: Наука та методи шифрування інформації для гарантування її конфіденційності.
Типи ключів: Відкритий та закритий.
Сучасні стандарти: Використання асиметричного шифрування (RSA), наскрізного шифрування (E2EE) у месенджерах та багатофакторної автентифікації (2FA).
Місія 7: Біометричний Шлюз
Біометричний захист: Розпізнавання за відбитками пальців, рисами обличчя, параметрами голосу, формою долоні чи райдужкою ока.
Електронний цифровий підпис (ЕЦП): Криптографічне підтвердження справжності електронних документів.
Ідентифікація: Процедура розпізнавання суб'єкта за його логіном чи ім'ям.
Місія 8: Рятувальні Шлюпки (Збереження та Відновлення)
Тимчасове видалення: Використання Кошика.
Відновлення системи: Створення Точок відновлення операційної системи.
Резервне копіювання (Backup): Збереження критичних даних на зовнішні носії або в хмарні сховища.
5. Підбиття підсумків та рефлексія