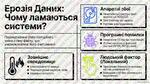
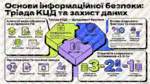
Захист цифрових систем базується на тріаді конфіденційності, цілісності та доступності, порушення яких кваліфікується як інцидент. Небезпеки класифікуються за походженням, намірами, локацією та глибиною впливу, охоплюючи як випадкові помилки користувачів, так і навмисні кібератаки. Серед найпоширеніших загроз виділяють шкідливі програми, маніпуляції зі соціальною інженерією та мережеві напади на кшталт DDoS чи MitM. Окрім зловмисних дій, втрата інформації може статися через технічні збої, апаратні несправності або недотримання правил експлуатації. Для протидії цим викликам застосовують комплексний підхід, що включає організаційні правила, технічні засоби захисту, шифрування та регулярне створення резервних копій.
Бібліотека методичних матеріалів
- Всеосвіта›
- Бібліотека методичних матеріалів›
- Інформатика›
- Класифікація загроз безпеці та пошкодження даних у комп’ютерних системах

Матеріал:
Класифікація загроз безпеці та пошкодження даних у комп’ютерних системах
zip 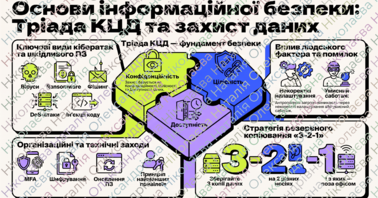
22.10.2026
9 Клас, 10 Клас, 11 Клас
9
0
0
Залучено ШІ
При створенні цього матеріалу був залучений штучний інтелект.
Опис методичного матеріалу:
Вміст матеріалу:
показано 9 з 21 сторінок
Залучено ШІ
При створенні цього матеріалу був залучений штучний інтелект.
Доступ до плеєра. Вбудувати плеєр:
0.
Протокол_Інформаційної_Безпеки.zip
20,4 Мб